
IFH KÖLN-Geschäftsführer im Interview
Kai Hudetz: "Amazon hat in Deutschland die Handelsordnung radikal verändert"
|
13.10.2026
Dr. Kai Hudetz im LEADERSNET-Interview über den unaufhaltsamen Strukturwandel, die Macht gigantischer Plattformen und den schmalen Grat zwischen effizienter KI und menschlicher Empathie im modernen Einzelhandel.

Von Robotik bis Raumfahrt
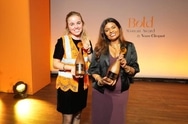
Bold Woman Award 2026: Veuve Clicquot ehrt Gründerinnen
Beim Bold Woman Award 2026 von Veuve Clicquot wurden in Berlin Lena-Marie Pätzmann und Irene Selvanathan ausgezeichnet. Die beiden Unternehmerinnen stehen für innovative Technologien in der Robotik und Raumfahrt. Zur Preisverleihung in der James-Simon-Galerie kamen zahlreiche prominente Gäste, darunter Heike Makatsch, Natalia Wörner, Nikeata Thompson, Barbara Becker, Janina Kugel, Marie Bäumer, Bettina Zimmermann, Kristina Vogel und Linda Zervakis.

Nächste Weltausstellung
Expo 2027: Deutschland bereitet sich vor
|
13.10.2026
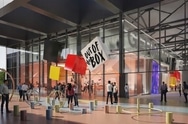
Deutschland packt seine Innovationskraft in eine Kiste, die in Belgrad zum begehbaren Erlebnis werden soll: Unter dem Titel "Germany! Out of the Box." entsteht für die Expo 2027 ein Pavillon, der Sport, Musik und technische Neuerungen spielerisch vermitteln möchte. Für den Auftritt der Bundesrepublik in Serbien zeichnen vor allem die Messe Düsseldorf und die Kölner Agentur facts and fiction verantwortlich.

Berliner Marketingpreis
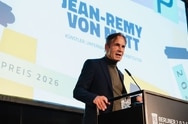
Jean-Remy von Matt für sein Lebenswerk ausgezeichnet
Von "Mein Haus, mein Auto, mein Boot" über "3-2-1 … meins!", "Wer hat’s erfunden?" und "Bild Dir Deine Meinung" bis hin zu "Geiz ist geil": Die Quote der Jung von Matt-Kampagnen, die sich im deutschen Gedächtnis verankert haben, ist bemerkenswert. Völlig zurecht hat der Berliner Marketingpreis den Agenturgründer Jean-Remy von Matt am Montag also für sein Lebenswerk prämiert – neben Awards für RYSM, Memovida, Brands on Mars und Vaterblut.
Kommentar veröffentlichen